MIVD-baas lekt via Strava routes naar geheime kazerne
MIVD-directeur Peter Reesink had tot deze week jarenlang een openbaar account op de sportapp Strava, waarop zijn fiets- en hardlooproutes zichtbaar waren. Daarmee waren onder meer zijn thuisadres, vakanties en routes van en naar de Frederikkazerne in Den Haag, waar het hoofdkantoor van de Militaire Inlichtingen- en Veiligheidsdienst (MIVD) is gevestigd, eenvoudig te achterhalen.
Het openbare profiel is na vragen van de Volkskrant op privé gezet en de activiteiten zijn niet langer te zien. Volgens Defensie is het account in strijd met bestaande richtlijnen, die juist moeten voorkomen dat gevoelige informatie over personeel en locaties via apps in de openbaarheid komt. Reesink heeft inmiddels verzocht het account volledig te laten verwijderen.
De situatie valt extra op omdat Reesink zelf eerder publiek waarschuwde voor digitale dreiging, onder meer vanuit Rusland. In 2025 stelde hij bij de presentatie van het MIVD-jaarverslag dat Rusland steeds brutaler optreedt en bekritiseerde hij de geringe bewustwording bij organisaties over digitale risico’s. "De mate van bewustwording kan best groter", zei hij destijds.
De dreiging is volgens veiligheidsdiensten geen theorie: deze week meldde de Duitse krant Die Zeit dat een vermoedelijke Russische moordaanslag op de directeur van dronefabrikant Donaustahl is verijdeld. Eerder was ook de topman van defensiebedrijf Rheinmetall doelwit van een Russisch liquidatieplan. Met dergelijke acties probeert Rusland Europese bedrijven en instanties die Oekraïne steunen onder druk te zetten.
In een reactie laat Reesink weten dat hij zich er niet van bewust was dat zijn Strava-account nog actief en openbaar was. Hij koppelde jaren geleden zijn fietscomputer aan de app, verwijderde later Strava van zijn telefoon, maar vergat het account zelf te wissen. Een woordvoerder van Defensie zegt dat de viceadmiraal de gang van zaken "betreurt" en dat hij "met de kennis van nu beter weet".
De risico’s van sport- en gezondheidsapps voor militairen zijn al langer onderwerp van zorg. In 2018 bleek via Strava dat Amerikaanse militairen onbewust geheime bases zichtbaar maakten, en toonde een onderzoek naar de app Polar aan dat militairen op gevoelige locaties, zoals vliegbasis Volkel of missies in Irak, te traceren waren. Toenmalig minister van Defensie Ank Bijleveld verbood daarop sportapps voor militairen, ook op privételefoons op het werk; Defensie biedt inmiddels een eigen fitness-app aan en militairen krijgen jaarlijks cyberveiligheidstraining over dit soort risico’s.
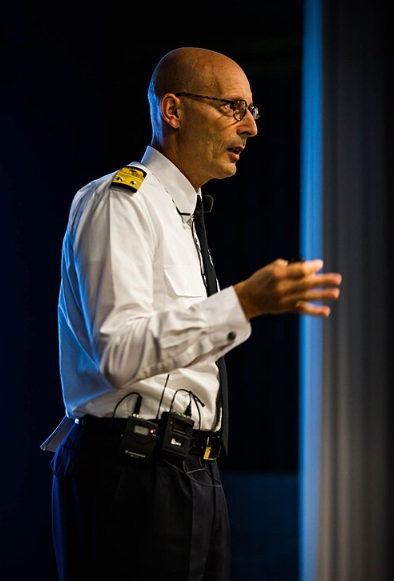
Peter Reesink (Foto: Ministerie van Defensie / SGT Jan Dijkstra, CC0, via Wikimedia Commons)


prut·ser (de ~ (m.)): iem. die erg onhandig en knoeierig werkt => broddelaar, knoeier
Thou shalt not make a machine in the likeness of a human mind.
[x] ongeschikt
WTF. Onmiddellijk afschaffen en het geld gebruiken om wapens te kopen.
Wow, ik schaam me plaatsvervangend. Wat een ongelovelijke prutser ben je dan. Als hij koffiejuf of schoonmaker bij de MIVD was, was hij waarschijnlijk op staande voet ontslagen.
Maar dit strava gedoe weten we al jaren.
Behalve de eindbaas van de inlichtingendienst. Die is clueless
foto
Neem ontslag.
Dus dan stond de app nog op zijn telefoon. Dus wordt er hier een forse "geen actieve herinneringen" spin aan gegeven.
Ik vind wel dat de titel incorrect is. Welke geheime kazerne is er nu bekend geworden met dit incident? Dat hat hoofdkantoor MIVD op de frederik lag is algemeen bekend. Daar is niks geheims aan. Wat een sensatie krant niveau... grootse titel weinig inhoud. Ja dom van hem, maar behalve zijn prive adres weinig nieuws. En dat is voor serieuze geïnteresseerden makkelijk te achterhalen.
https://historiek.net/gaa(...)rikus-colijn/124420/
Glas plas etc.
Het gaat bovendien om meer dan alleen dit lek, dit lek zegt namelijk iets over zijn mentaliteit. Je mag van medewerkers van inlichtingendiensten (en zeker van een directeur) verwachten dat ze bovenmatig voorzichtig zijn met het delen van privé-informatie. De meeste apps zijn gebouwd om zoveel mogelijk informatie te verzamelen, dat is geen geheim. Het zou dus vanzelfsprekend moeten zijn dat medewerkers van inlichtingendiensten zich beperken tot alleen noodzakelijke apps (chat, e-mail, bank, digid), ook op privé-apparaten. Het feit dat hij een kansloze app als Strava installeert (hurr durr kijk mij eens veel sporten) duidt niet bepaald op de juiste mentaliteit.
Defensie zette enkele jaren geleden hun telefoonnummer online en het adres.
The person most likely stopping you, is you.
Beste mensen, lees eerst het artikel en reageer dan pas. Dat leren we kinderen van 12 al.
Hoe dan ook is dit echt een ongelooflijk achterlijke actie van de fucking directeur van het MIVD. Als er iemand beter zou moeten weten is hij het wel.
Met zulke
vriendenambtenaren, heb je geen vijanden meer nodig. fotoIk vraag me wel af of deze man überhaupt alle deelinstellingen van Strava zelf is nagelopen.
Dat niet doen is voor een medewerker van een inlichtingendienst natuurlijk gewoon een enorme blunder. Als er dan ook nog profielen en devices zijn gekoppeld, met misschien ook privé devices en/of profielen, wordt het erg lastig om alles na te gaan.
Privacy valt of staat, met het gedrag van de gebruiker, wat uiteraard privacy bewustzijn vereist.
Maar nog steeds geen reden om mijn account op te heffen foto
Om te kunnen reageren moet je zijn ingelogd op FOK.nl. Als je nog geen account hebt kun je gratis een FOK!account aanmaken